Emplacements externes SFTP
Un emplacement externe SFTP contient les paramètres d'une connexion réutilisable vers un serveur distant, pour transférer les fichiers de distribution en SFTP et en toute sécurité. L'authentification passe par un nom d'utilisateur et un mot de passe, par une clé privée, ou par les deux à la fois. Quand les deux sont renseignés, la clé privée prime pour l'authentification.
Créer un emplacement externe SFTP
- Dans le panneau de navigation, cliquez sur l'icône engrenage pour ouvrir la section Administration.
- Sélectionnez Distribution, puis Emplacements externes.
- Dans le panneau Options à droite, cliquez sur Créer un nouvel emplacement externe.
- À côté de Type, sélectionnez SFTP.
- Entrez les informations de connexion.
- Cliquez sur Enregistrer.
Utiliser dans la distribution
Une fois enregistré, l'emplacement externe devient disponible dans les tâches de distribution. Sélectionnez l'action Exporter vers un emplacement externe dans l'onglet Général pour choisir cet emplacement.
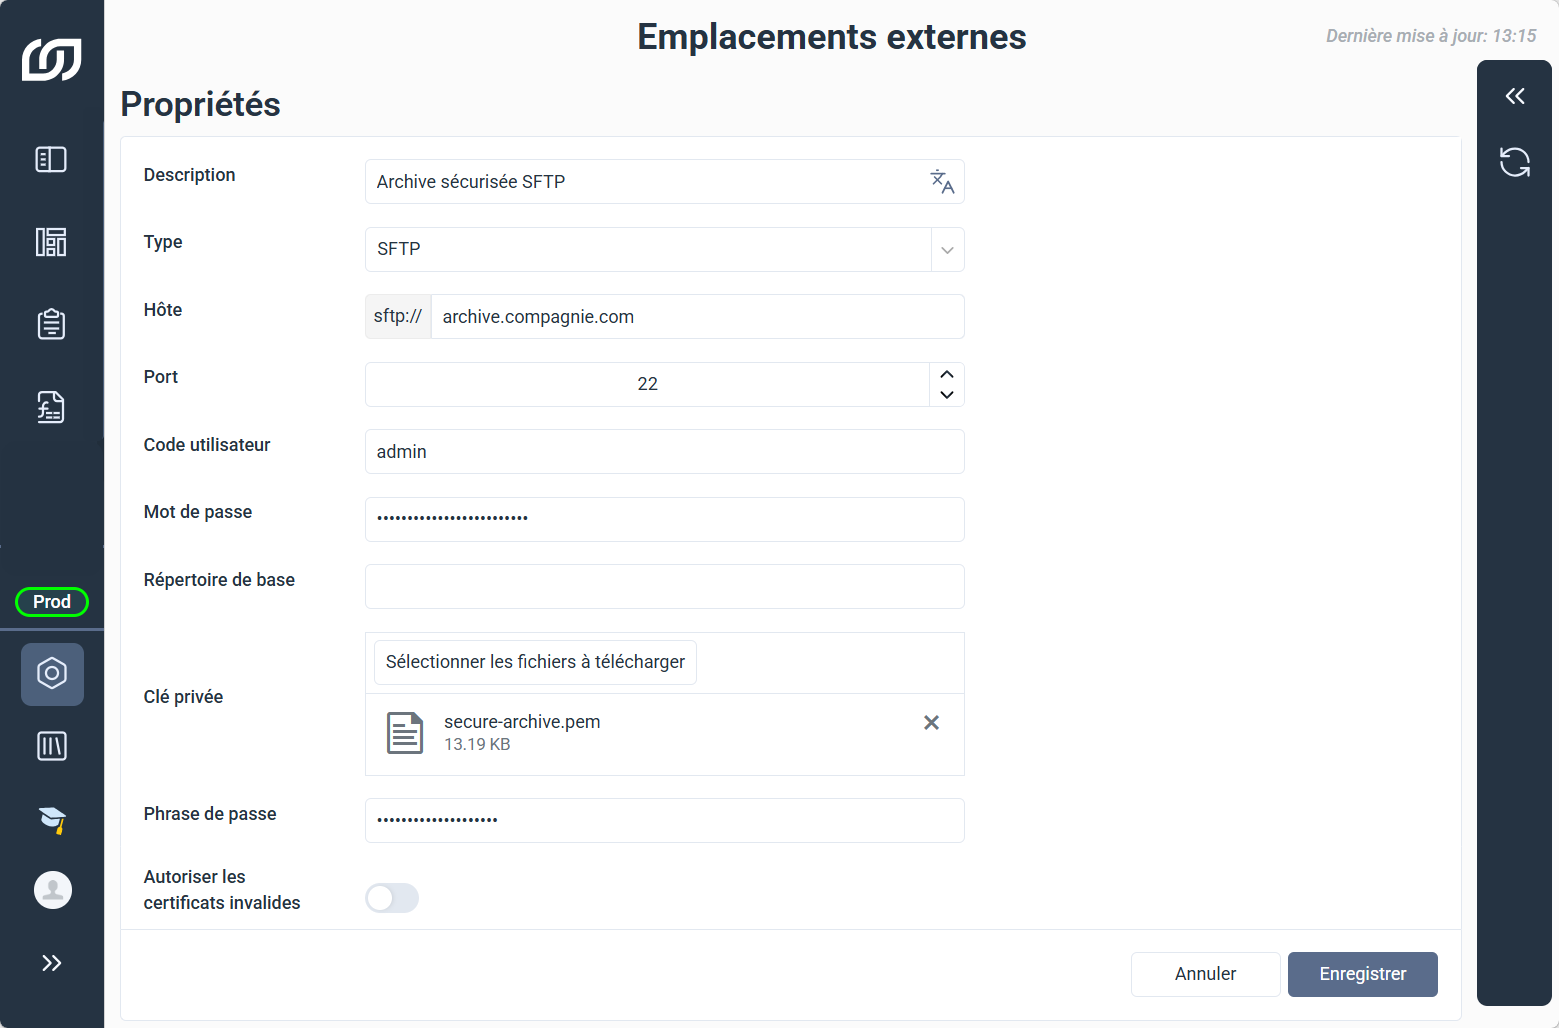
Informations de connexion SFTP
| Propriété SFTP | Valeur à entrer |
|---|---|
| Description | Nom qui identifie la connexion. |
| Type | Protocole utilisé pour la connexion. |
| Hôte | Adresse du serveur SFTP distant, sous forme d'adresse IP ou de nom de domaine. |
| Port | Port de communication. Valeur par défaut, 22. |
| Code utilisateur | Nom d'utilisateur pour l'authentification sur le serveur. |
| Mot de passe | Mot de passe associé au nom d'utilisateur. |
| Répertoire de base | Facultatif Répertoire racine des transferts de fichiers. Un champ vide renvoie au répertoire racine de l'utilisateur. |
| Clé privée | Fichier de clé privée à téléverser pour l'authentification. |
| Phrase de passe | Mot de passe de la clé privée, nécessaire uniquement si le fichier de clé est chiffré. |
| Autoriser les certificats invalides | Facultatif Autorise la connexion à des serveurs dont le certificat est auto-signé ou expiré. |
Autoriser les certificats invalides
Cette option réduit la sécurité de la connexion et ne doit être activée qu'en cas de nécessité, par exemple pour joindre un serveur avec un certificat interne auto-signé.